recensioni
Ho provato per settimane le YubiKey 5 NFC e 5C NFC, ecco com'è andata
TRASPARENZA: Yubico mi ha inviato una YubiKey 5 NFC e una YubiKey 5C NFC per poterle provare. Nessuno di loro ha letto o approvato questo articolo prima della pubblicazione e, come sempre, le opinioni restano le mie.
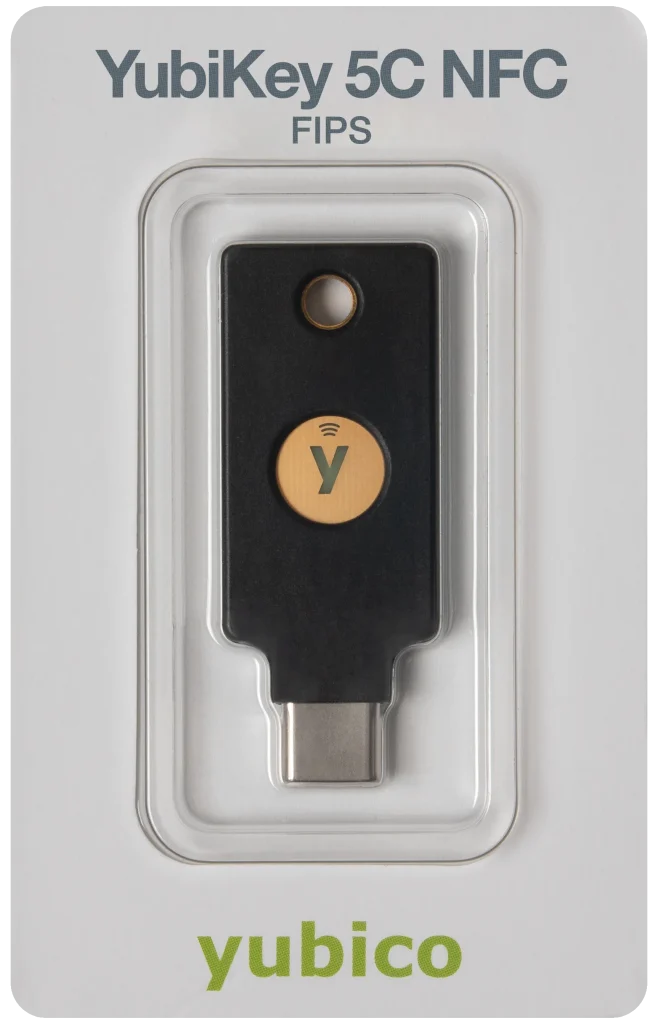
Qualche tempo fa avevo raccontato la mia esperienza con la Nitrokey 3A Mini e in molti mi avete chiesto un confronto con la concorrenza più nota. Detto fatto: nelle ultime settimane ho usato due chiavette di Yubico, la YubiKey 5 NFC con connettore USB-A e la YubiKey 5C NFC con connettore USB-C.
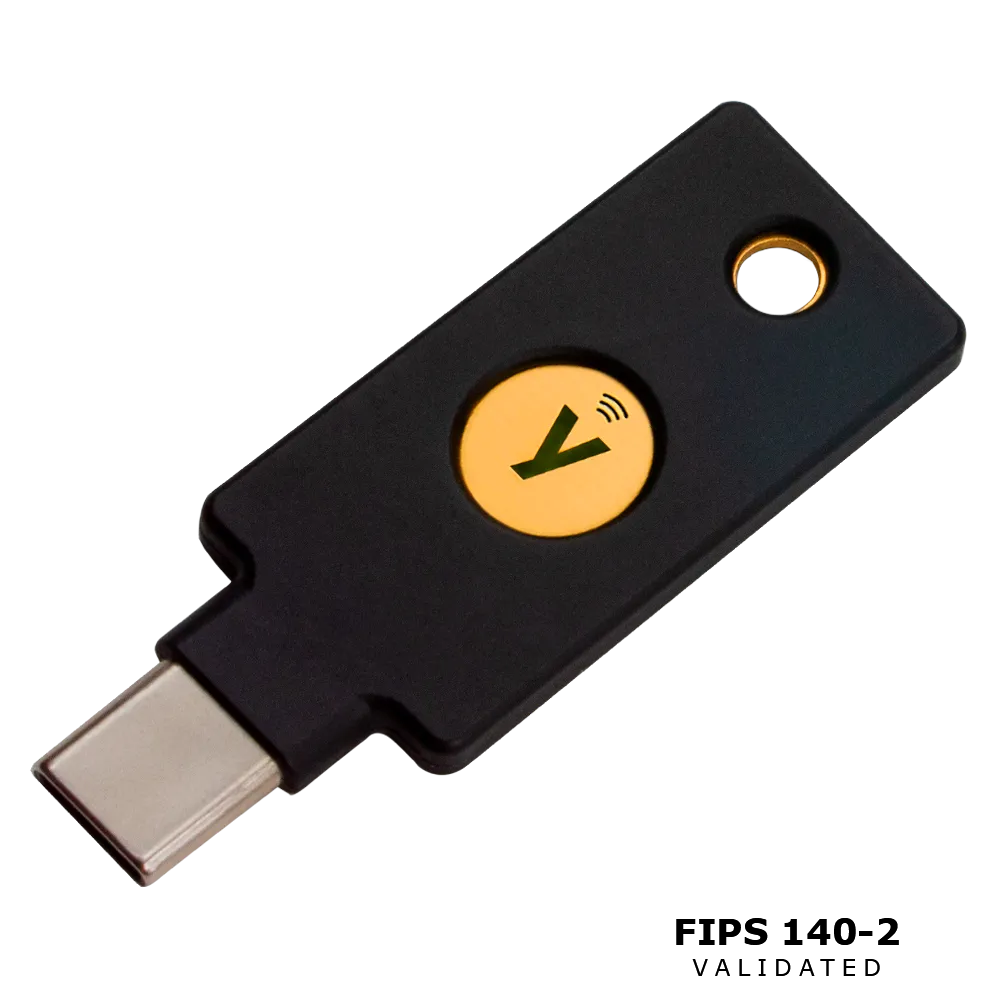
Sono tra i modelli più diffusi della famiglia YubiKey 5 e, a livello pratico, fanno le stesse cose: cambia soprattutto il connettore. La 5 NFC è più comoda se usate ancora porte USB-A, desktop, dock o portatili un po’ più vecchi; la 5C NFC è quella che oggi sceglierei più facilmente, perché USB-C è ormai ovunque tra portatili recenti, smartphone Android, tablet e hub vari.
Entrambe supportano anche l’NFC, che sulla carta dovrebbe renderle comodissime con lo smartphone. Nella pratica, almeno su Android, la storia è un po’ meno entusiasmante. Ci arriviamo.
Cosa c’è nella scatola
Pochissimo, anche qui. La confezione è minimale: trovate la chiavetta e poco altro. Per la documentazione si passa dal sito di Yubico, che è effettivamente molto curato e molto più completo di quello che ci si potrebbe aspettare per un oggetto così piccolo.
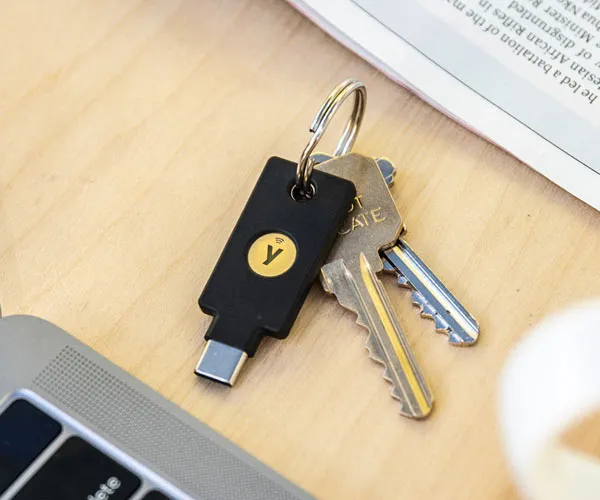
Le due chiavette hanno il classico design Yubico: corpo nero, foro per il portachiavi, scritta centrale e contatto dorato che funge da pulsante capacitivo. La 5 NFC ha il connettore USB-A, la 5C NFC ha il connettore USB-C. Per il resto l’esperienza d’uso è praticamente identica.
Sono leggere, sottili e non hanno batterie o parti mobili. Non c’è nulla da ricaricare, non c’è un’app sempre connessa a internet, non c’è Bluetooth. Si inseriscono nella porta USB o si avvicinano via NFC, si tocca il sensore quando richiesto e basta.
Yubico dichiara per questi modelli una costruzione resistente, con plastica rinforzata con fibra di vetro, resistenza ad acqua e polvere IP68, resistenza allo schiacciamento, nessuna batteria e nessuna parte mobile. Insomma, sono pensate per stare davvero nel portachiavi e non solo per essere fotografate sulla scrivania.
Cos’è una chiavetta di sicurezza
Prima di tutto: cos’è una chiavetta di sicurezza?
È un piccolo dispositivo fisico, simile a una penna USB molto schiacciata, che serve a dimostrare che siete davvero voi a tentare l’accesso a un account. Funziona come secondo fattore di autenticazione: dopo aver inserito la password, il sito vi chiede di collegare la chiavetta e toccarla per confermare.
Il vantaggio rispetto ai classici codici via SMS o alle app di autenticazione è che non c’è nulla da copiare, nulla da ricevere via messaggio e nessun codice da digitare in una pagina di phishing. Con FIDO2/WebAuthn la verifica è legata al dominio del sito: se finite su una pagina finta che imita quella vera, la chiavetta non firma una richiesta valida per il sito sbagliato.
È ad oggi uno dei metodi più solidi per proteggere i propri account, soprattutto quelli importanti: email principale, password manager, account sviluppatore, cloud, social, pannelli di hosting e servizi dove perdere l’accesso sarebbe un problema serio.
Quante cose può fare una YubiKey
Le YubiKey 5 non sono semplicemente “chiavette per il 2FA”. Dentro ci sono diverse applicazioni separate, ognuna pensata per uno scenario diverso.
Supportano FIDO2/WebAuthn, cioè lo standard moderno usato per chiavi di sicurezza e passkey; FIDO U2F, la versione precedente ancora usata per compatibilità; Yubico OTP; OATH-TOTP e OATH-HOTP, cioè i classici codici a sei cifre tipo Google Authenticator; PIV/smart card per certificati; OpenPGP per GnuPG, firma e cifratura; più funzioni come password statica, challenge-response e YubiHSM Auth.
Detta così sembra una lista pensata per far felici gli amministratori di sistema, ma il senso pratico è semplice: una sola chiavetta può coprire tantissimi casi d’uso diversi. Potete usarla per accedere a un account Google, proteggere Proton Mail, entrare nel vostro password manager, generare codici TOTP, firmare commit Git, gestire certificati PIV o usarla in scenari aziendali più avanzati.
Non userete per forza tutto. Anzi, probabilmente la maggior parte delle persone userà solo FIDO2 e magari i codici TOTP. Però è bello sapere che non state comprando un oggetto limitato a una sola funzione.
La prova sul campo
La configurazione iniziale è stata piuttosto rapida. Ho registrato le chiavette come secondo fattore su vari servizi nel giro di pochi minuti. Il meccanismo è sempre quello: vai nelle impostazioni di sicurezza, scegli “chiave di sicurezza”, inserisci la YubiKey, tocchi il sensore e dai un nome riconoscibile alla chiave.
Le ho provate con account email, servizi sviluppatore, repository Git, password manager e qualche servizio secondario. In generale, dove viene supportato FIDO2/WebAuthn, l’esperienza è davvero banale. Inserisci, tocchi, fatto.
Il vero punto forte di Yubico è proprio questo: la compatibilità. Non è l’unica azienda a produrre chiavette FIDO2, ma è quella che trovate più spesso nominata nelle guide ufficiali dei servizi. Questo non significa che sia automaticamente “la migliore” in ogni senso, ma riduce molto il numero di sorprese.
Con la Nitrokey avevo apprezzato tantissimo il lato open source e il fatto che fosse prodotta in Germania. Con Yubico si percepisce invece un approccio più industriale: meno fascino da progetto aperto, ma tantissima compatibilità e documentazione.
Yubico Authenticator e l’addio alla vecchia GUI di YubiKey Manager
La vecchia interfaccia grafica di YubiKey Manager è stata dismessa. Yubico ha annunciato l’End of Life della GUI il 19 febbraio 2025 e il supporto è terminato il 19 febbraio 2026.
Attenzione però: non significa che “YubiKey Manager” sia morto in generale. La parte da riga di comando, cioè ykman, resta supportata. A sparire è la vecchia applicazione grafica. Per chi vuole gestire la chiavetta senza terminale, l’alternativa consigliata da Yubico è Yubico Authenticator.
E anche Yubico Authenticator è piuttosto intuitiva.
Graficamente è molto più carina e moderna di quanto mi aspettassi. È ordinata, riconosce subito la chiavetta collegata e separa abbastanza bene le varie funzioni: account OATH, passkey/FIDO2, certificati PIV, slot OTP e impostazioni.
È utile anche perché ti fa capire che la YubiKey non è “una cosa sola”, ma un insieme di funzioni diverse. C’è la parte FIDO2, c’è la parte PIV, c’è la parte OTP, c’è la parte OATH. Ognuna ha le sue impostazioni, i suoi PIN, i suoi eventuali reset. Questa separazione è potente, ma può confondere se ci si avvicina per la prima volta.
La cosa che ho apprezzato di più è che l’applicazione ti porta abbastanza naturalmente verso alcune configurazioni importanti, in particolare nella parte PIV: PIN, PUK e Management Key.
Cambiate PIN, PUK e Management Key
Questa parte è importante, quindi meglio dirla chiaramente.
Per l’applicazione PIV, la YubiKey parte con valori predefiniti noti: PIN 123456, PUK 12345678 e una Management Key standard documentata. È normale che un dispositivo nuovo abbia valori di fabbrica, ma non è normale lasciarli così se decidete di usare davvero quella funzione.
Yubico stessa raccomanda di cambiare PIN, PUK e Management Key prima dell’uso. Yubico Authenticator permette di farlo con pochi clic e, secondo me, è una delle prime cose da fare quando si mette mano alla parte PIV.
Qui bisogna solo fare attenzione a non confondere i PIN. Il PIN PIV non è il PIN FIDO2. Il PIN FIDO2 riguarda passkey e credenziali FIDO2 residenti; il PIN PIV riguarda certificati e smart card. Stesso oggetto fisico, funzioni diverse.
È una di quelle cose che ti ricordano che la YubiKey può essere semplicissima o molto tecnica a seconda di cosa le chiedi. Se la usi solo per fare 2FA sui siti, è quasi banale. Se inizi a usare PIV, OpenPGP, slot OTP, Management Key e passkey residenti, diventa un piccolo coltellino svizzero crittografico.
Utile, ma da maneggiare con attenzione.
Tocco breve e tocco prolungato
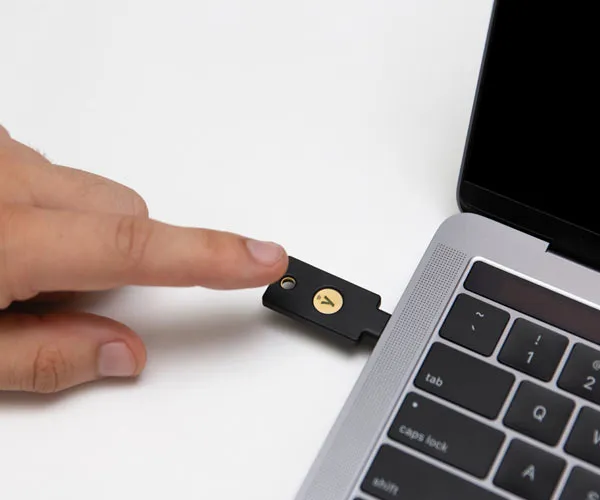
Una funzione molto comoda delle YubiKey è la possibilità di distinguere tra tocco breve e tocco prolungato.
Qui però va fatta una precisazione: questa cosa riguarda i due slot dell’applicazione OTP. La YubiKey ha due slot configurabili: una attivata dal tocco breve e una dal tocco lungo. Dentro queste slot si possono mettere funzioni come Yubico OTP, password statica, challenge-response o OATH-HOTP.
Di fabbrica, sulle YubiKey standard, la prima slot è preconfigurata con Yubico OTP. La seconda resta disponibile per altri usi.
Sembra una cosa minore, ma nella pratica è utile. Se lasciate la YubiKey inserita e toccate per sbaglio il contatto dorato, può capitare che vi scriva una lunga stringa OTP dove si trova il cursore. Magari in una chat. Magari in un documento. Magari in un terminale.
Non succede nulla di drammatico, ma la prima volta vi chiedete perché siano comparsi caratteri casuali in mezzo a quello che stavate scrivendo.
Spostare alcune funzioni sul tocco prolungato riduce questo rischio.
La YubiKey per i codici TOTP
Una cosa che ho testato con piacere è la gestione dei codici TOTP tramite Yubico Authenticator.
Parliamo dei classici codici a sei cifre che cambiano ogni 30 secondi, quelli che normalmente teniamo in applicazioni come Aegis, 2FAS, Google Authenticator, Ente Auth e simili. Con la YubiKey potete salvare quei segreti direttamente sulla chiavetta e usare Yubico Authenticator solo come interfaccia per leggerli.
Questo significa che il segreto TOTP non vive sul telefono o sul computer, ma sulla YubiKey. Il telefono o il PC diventano solo uno schermo per visualizzare il codice.
È più sicuro? In molti casi sì. È più comodo? Non sempre.
Per vedere un codice dovete avere la YubiKey con voi, collegarla o leggerla via NFC, aprire l’app e generare il codice. Per gli account importanti ha senso. Per qualsiasi login secondario, probabilmente no. Io lo vedo bene per email principale, password manager, account sviluppatore e servizi davvero critici. Per il resto, forse è eccessivo.
Yubico dichiara per i modelli attuali della serie 5 fino a 64 credenziali OATH e fino a 100 passkey FIDO2 sui firmware più recenti. Sono numeri più che sufficienti per un uso personale, ma non sono infiniti. Anche qui, meglio non infilare dentro qualsiasi cosa solo perché si può.
La prova su Linux: zero problemi
Su Ubuntu l’esperienza è stata sostanzialmente trasparente.
Per l’uso FIDO2/WebAuthn con browser moderni non ho dovuto fare praticamente nulla. Inserisco la chiavetta, il sito la rileva, tocco il sensore, accesso confermato. Fine.
Yubico Authenticator ha riconosciuto le chiavette senza drammi e anche la gestione dei codici TOTP è stata semplice. Per le funzioni più avanzate, come OpenPGP e smart card, serve avere il sistema configurato correttamente, ma niente di particolarmente assurdo se avete già un minimo di familiarità con Linux e GnuPG.
La cosa bella è che quando qualcosa non funziona, di solito capisci dove guardare: servizio smart card, GnuPG agent, permessi, configurazione Git. Non ho avuto la sensazione di combattere contro il sistema operativo.
Non voglio farla sembrare una magia: alcune funzioni restano tecniche. Però, rispetto a quello che mi aspettavo, su Linux è andata molto liscia.
Su Windows serve qualche pazienza in più
Su Windows 10 la situazione è stata un po’ diversa.
Per il solo utilizzo FIDO2, cioè login ai siti, passkey e secondo fattore via browser, non ho avuto grossi problemi. Inserisci la chiavetta, tocchi il sensore e funziona.
Le cose diventano più macchinose quando si entra nella parte più avanzata: PIV, smart card, certificati, OpenPGP, firma dei commit, gestione delle chiavi. In questi casi Windows tende a metterci del suo: driver, finestre, agent, strumenti diversi che devono parlarsi tra loro, documentazione da seguire con più attenzione.
Yubico mette a disposizione strumenti e driver per Windows, inclusi quelli per la parte smart card/PIV, ma l’esperienza non è lineare come su Linux. Non direi che sia colpa di Yubico: è più il solito effetto Windows quando si esce dal flusso semplice “browser + login web” e si entra in un uso più tecnico delle chiavi crittografiche.
Morale: per il 2FA quotidiano Windows va benissimo. Per PIV, certificati e OpenPGP serve più pazienza.
Firmare i commit Git con OpenPGP
La YubiKey 5 supporta l’applicazione OpenPGP Smart Card e può essere usata con GnuPG. Una volta configurata correttamente, il flusso è molto bello: faccio il commit, GnuPG chiede la firma, la chiavetta lampeggia, tocco il sensore e il commit viene firmato.
L’ho usata anche per firmare commit su Codeberg, ad esempio su Le Alternative: https://codeberg.org/lealternative/pages/commit/fda39c3441b3f3ded5028732a8fae1eb28b38a53
È una di quelle cose che, se non sviluppate o non firmate commit, probabilmente vi lascia indifferenti. Ma se usate Git tutti i giorni, è molto comoda. La chiave privata non sta semplicemente lì come file sul disco del computer, pronta a essere copiata in caso di compromissione del sistema.
Qui però va fatta una precisazione importante. Se generate le chiavi OpenPGP direttamente sulla YubiKey, la parte privata non lascia mai il dispositivo. Se invece importate sulla YubiKey una chiave già esistente, quella chiave privata è esistita fuori dal dispositivo almeno in fase di generazione o trasferimento.
Non è un dettaglio da poco. La prima soluzione è più pulita dal punto di vista della sicurezza; la seconda può essere più comoda se avete già una chiave storica che volete continuare a usare.
Nel mio caso, una volta sistemata la configurazione, l’uso quotidiano è stato semplice: git commit, tocco della chiavetta, commit firmato. Se la YubiKey non è collegata, la firma non parte.
Il problema NFC, almeno per me
Veniamo al punto dolente. La connettività NFC, sulla carta, è la grande comodità delle YubiKey 5 NFC: avvicini la chiavetta al telefono, ti autentichi e via, senza cavi e senza adattatori. Nella pratica, sul mio telefono Android, non sono proprio riuscito a farla funzionare.
Ho provato e riprovato in posizioni diverse, con app diverse, con tempi di lettura diversi. Risultato: errore. A volte la chiavetta non veniva proprio rilevata, altre volte la lettura si interrompeva a metà restituendo un errore dell’applicazione. Mai un’autenticazione andata a buon fine via NFC.
Onestamente non so dirvi a chi va imputata la colpa. Sul mio mio telefono gira GrapheneOS e non escludo che il sistema possa gestire NFC in modo più restrittivo rispetto allo Android stock, ma è un’ipotesi e non ho voglia di passare per esperto di qualcosa che non sono. Potrebbe anche essere una questione di driver, di servizi Google mancanti per certe app di autenticazione, di versione dello standard NFC supportata, oppure semplicemente di sfortuna del singolo dispositivo.
Vi dico solo che a me, con la mia configurazione, l’NFC su Android non è stato di alcuna utilità. Se invece avete un Android stock e un telefono “normale”, magari per voi l’esperienza sarà diversa: i racconti online sono molto altalenanti e ognuno riferisce qualcosa di un po’ diverso, segno che la variabilità c’è ed è reale.
Passkey e accesso senza password
Un’altra parte interessante è quella delle passkey.
Le YubiKey 5 possono salvare credenziali FIDO2 residenti, cioè credenziali che permettono, sui servizi compatibili, di usare la chiavetta in scenari passwordless o quasi passwordless. In pratica non serve più solo come secondo fattore dopo la password, ma può diventare direttamente uno dei metodi principali di accesso.
È probabilmente la direzione in cui si sta muovendo l’autenticazione nei prossimi anni: meno password da ricordare, meno codici da copiare, più chiavi crittografiche legate ai dispositivi.
Qui però bisogna essere ordinati. Se iniziate a usare passkey hardware, registrate una seconda chiave di backup. Sempre. Non è paranoia, è buon senso.
Una YubiKey sola vi protegge meglio di nulla. Due YubiKey vi proteggono anche da voi stessi quando perdete la prima.
Il firmware non si aggiorna
Un aspetto che va detto chiaramente è che il firmware delle YubiKey non è aggiornabile dall’utente.
Yubico lo presenta come una scelta di sicurezza: dopo la produzione non è possibile modificare il firmware della chiave. Questo riduce certi rischi, ma significa anche che se domani esce una nuova funzione o una nuova versione firmware, non potete semplicemente aggiornare la vostra YubiKey. Dovete comprare un modello nuovo.
È una filosofia diversa rispetto a prodotti come Nitrokey, che puntano molto di più su firmware aperto e aggiornabilità. Non è automaticamente meglio o peggio: è un compromesso.
Yubico punta su stabilità, compatibilità, produzione controllata e ampissimo supporto da parte dei servizi. Nitrokey punta di più su trasparenza, apertura e controllo da parte dell’utente. Dipende molto da cosa cercate.
Personalmente trovo Yubico più comoda e universalmente compatibile. Trovo Nitrokey più interessante dal punto di vista della filosofia open source. Sono due approcci diversi allo stesso problema.
Attenzione: compratene due
Lo avevo già scritto parlando della Nitrokey e lo ripeto qui: se decidete di usare una chiavetta di sicurezza, compratene due.
Una la usate tutti i giorni. L’altra la tenete in un posto sicuro. Poi registrate entrambe sugli account importanti: email principale, password manager, account sviluppatore, servizi cloud, pannelli di hosting, social, banca se supportata, tutto quello che non volete perdere.
Perdere una chiavetta non è una possibilità remota. Può finire in lavatrice, in un cassetto sbagliato, in una borsa dimenticata, in un trasloco, in quel buco nero domestico dove spariscono anche adattatori USB-C, penne e forbicine.
Le chiavi di sicurezza sono fantastiche, ma non devono diventare un singolo punto di fallimento. Usatele bene: chiave principale, chiave di backup, codici di recupero salvati offline.
Cosa mi è piaciuto
Mi è piaciuta la compatibilità. È probabilmente il motivo principale per scegliere Yubico: funziona quasi ovunque, è riconosciuta da tantissimi servizi e raramente bisogna inventarsi soluzioni strane.
Mi è piaciuta Yubico Authenticator. È bella graficamente, ordinata e abbastanza chiara anche per chi non vive nel terminale. La vecchia GUI di YubiKey Manager era ormai da pensionare, e questa applicazione è decisamente più adatta al presente.
Mi è piaciuta la possibilità di usare la chiavetta sia per cose semplici, come il 2FA sui siti, sia per cose più tecniche, come firma OpenPGP dei commit, PIV e slot OTP.
Mi è piaciuta molto la 5C NFC. Nel 2026, se dovessi comprarne una sola, probabilmente sceglierei quella: USB-C è semplicemente più comoda sulla maggior parte dei dispositivi recenti.
Cosa mi è piaciuto meno
L’NFC su Android come è possibile immaginare.
Mi è piaciuta meno anche la complessità nascosta. La YubiKey è banalissima se la usate solo come secondo fattore. Diventa molto più tecnica se iniziate a usare PIV, OpenPGP, passkey residenti, PIN diversi, PUK, Management Key e slot OTP. Non è un difetto, ma va saputo.
Infine, il firmware non aggiornabile è una scelta che capisco, ma che personalmente continuo a vedere come un limite rispetto ad alternative più aperte. Non mi impedirebbe di usarla, ma è un elemento da considerare.
Prezzo e verdetto
Le YubiKey 5 NFC e 5C NFC non sono economiche, soprattutto se ne comprate due come sarebbe giusto fare. Il prezzo varia in base allo store, al paese e alle promozioni, ma siamo comunque nella fascia delle chiavette di sicurezza premium.
Nel complesso, però, fanno molto bene quello che devono fare. La compatibilità è eccellente, la documentazione è ampia, Yubico Authenticator è finalmente piacevole da usare e l’esperienza su Linux è stata praticamente senza intoppi. Su Windows funziona bene per l’uso base, mentre diventa più macchinosa per PIV, OpenPGP e scenari avanzati. Su Android l’NFC resta comodo sulla carta, meno nella vita reale.
Il confronto con Nitrokey resta interessante. Se per voi firmware aperto, aggiornabilità e filosofia open source sono la priorità assoluta, Nitrokey continua ad avere argomenti molto forti. Se invece volete la chiavetta più compatibile, più documentata e più supportata dai servizi mainstream, Yubico resta un riferimento difficilissimo da ignorare.
Verdetto onesto: se non avete ancora una chiavetta di sicurezza, dovreste prenderne una. Se potete, prendetene due. E se volete qualcosa che funzioni praticamente ovunque senza farvi perdere troppo tempo, le YubiKey 5 NFC e 5C NFC sono una scelta molto solida.
Fonti
- yubico.com - YubiKey 5 NFC
- yubico.com - YubiKey 5C NFC
- docs.yubico.com - Applicazioni della YubiKey 5
- docs.yubico.com - Using the ykman GUI
- docs.yubico.com - Yubico Authenticator, guida
- docs.yubico.com - PIV e certificati
- docs.yubico.com - Yubico OTP
- support.yubico.com - Troubleshooting NFC
Articolo pubblicato originariamente su YOOTA.